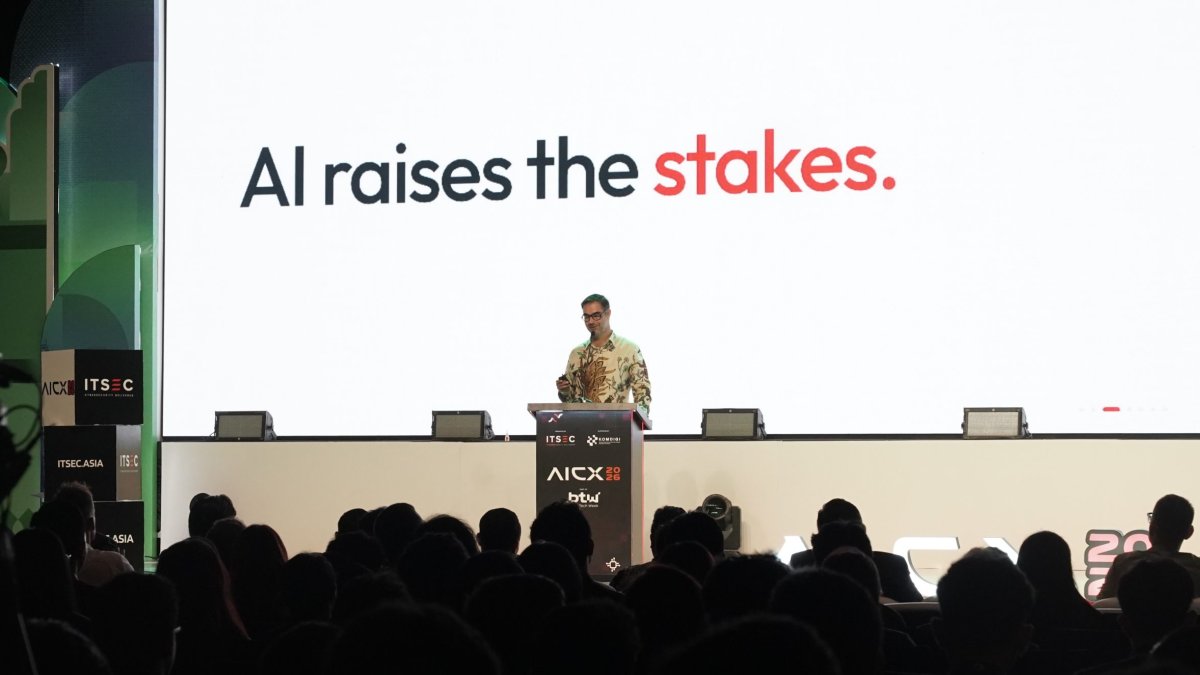
Jakarta – Ancaman kejahatan siber kini semakin efisien dan terjangkau seiring dengan masifnya penggunaan kecerdasan buatan (AI) oleh aktor jahat. PT ITSEC Asia Tbk dalam laporan terbarunya, AI-Powered Cyberattacks in the Global Threat Landscape, memperingatkan bahwa teknologi AI kini mampu mengotomatisasi serangan siber dengan keterlibatan manusia yang sangat minim.
Temuan tim Threat Intelligence ITSEC Asia mengungkapkan bahwa AI telah mengubah peta ekonomi kejahatan siber. Kini, pelaku dapat memetakan target, mengeksploitasi celah sistem, hingga mencuri data sensitif dengan biaya operasional yang jauh lebih murah dibandingkan metode konvensional.

President Director ITSEC Asia, Patrick Dannacher, menekankan bahwa kondisi ini menuntut dunia usaha untuk segera merombak strategi perlindungan infrastruktur digital mereka.
“AI telah mengubah perhitungan ekonomi dalam dunia kejahatan siber. Aktivitas yang dahulu memerlukan keahlian tinggi dan biaya besar kini bisa dilakukan dengan modal jauh lebih murah. Hal ini memaksa dunia usaha segera mengevaluasi kembali strategi perlindungan infrastruktur digital agar tidak tertinggal oleh serangan yang bergerak semakin cepat,” ujar Patrick.
Laporan tersebut menyoroti lima kasus serangan siber berbasis AI, seperti kampanye JadePuffer yang adaptif, serta platform ARTEX dan CAIRN yang mampu mengeksploitasi kerentanan sistem secara masif. Selain itu, kasus Scarlet Loop tercatat berhasil memindai lebih dari 84.000 URL demi mengincar aset finansial.
Data lain yang menjadi sorotan adalah insiden keamanan di Jepang pada akhir 2026 yang berdampak pada 36,55 juta akun. Meskipun tidak seluruhnya dipastikan menggunakan AI, kasus ini menjadi bukti nyata kerentanan pada infrastruktur cloud dan akses pihak ketiga.
Sebagai langkah mitigasi, ITSEC Asia merekomendasikan empat strategi pertahanan, yakni peningkatan deteksi berbasis perilaku, penerapan prinsip Zero Trust, otomatisasi penanganan insiden melalui SOAR, serta penerapan MLSecOps untuk sistem machine learning.
Patrick menegaskan bahwa keamanan siber bukan lagi sekadar masalah teknis, melainkan tanggung jawab strategis perusahaan. “Seiring meluasnya adopsi AI dalam operasional perusahaan, aspek keamanan harus diintegrasikan dalam setiap pengambilan keputusan,” tambahnya.
Berdasarkan proyeksi ITSEC Asia, serangan ransomware berbasis AI, penyalahgunaan identitas cloud, dan penipuan berbantuan AI diprediksi akan menjadi tantangan utama yang mendominasi lanskap keamanan siber global dalam satu tahun ke depan.